lundi 21 décembre 2009

Dissonance cognitive

Ca y est, j'ai terminé le Challenge Azure (je ne suis pas 1er car il a fallu un peu de temps pour brute-forcer le QCM :)
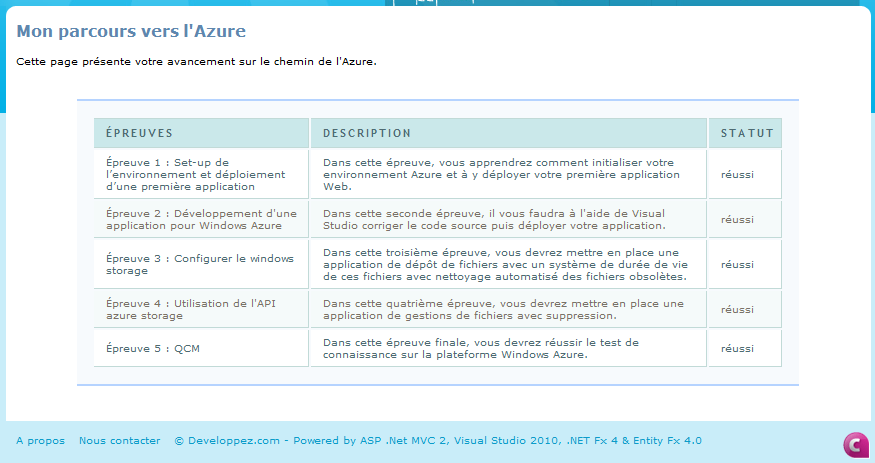


La mauvaise nouvelle pour vous, c'est que je suis maintenant officiellement autorisé à vous parler de Cloud Computing puisque j'ai envoyé mes applications "In The Cloud" :)

Mais pour être honnête, je n'ai jamais rencontré un challenge aussi grisant depuis la disparition de SecuriTech. Il existe plein de challenges passionnants et intelligents sur Internet, mais rien à faire: le temps limité ajoute un sentiment d'urgence très excitant.

Et le Challenge Azure est vraiment unique. Pourquoi ? Parce qu'il est facile de trouver la solution à tous les autres challenges publics. Soit parce qu'il existe des spoilers, soit parce que ce sont toujours les mêmes failles qui reviennent en boucle: buffer overflow, fichier setuid gérant mal ses privilèges, etc.

Alors que pour le Challenge Azure, il n'existe aucune solution. Personne ne peut vous aider, car personne ne sait comment ça marche. La documentation disponible sur Internet est fausse, car elle ne s'applique pas à la version CTP de novembre 2009. Bien que le challenge consiste simplement à corriger du code déjà écrit par des gens de Microsoft France, vous pouvez rester des heures à contempler une lambda-fonction C# destinée à requêter un blob dans votre storage sans comprendre une ligne de ce qui est écrit.

Et là, la vérité m'est apparue nue. Depuis 10 ans que je pratique la sécurité informatique en entreprise, je n'ai jamais rencontré un développeur (sauf des designers d'IHM en Java, mais je ne pense pas que ça compte). J'en ai pourtant audité des applications, j'en ai prodigué du conseil pour améliorer la sécurité des développements (comme compiler avec /GS, /NXCOMPAT et /SAFESEH) ... mais même dans les réunions de debriefing post-audit les plus houleuses, je n'ai jamais eu en face de moi que des intégrateurs ou des technico-commerciaux ...

Les entreprises dont le coeur de métier n'est pas l'IT n'embauchent pas de développeurs. Les seuls "développeurs" qu'on y recontrent sont des prestataires liés aux gros progiciels internes (comme SAP ou SharePoint). Ce sont souvent des consultants de l'éditeur ou de sociétés aux intérêts très liées. Le reste des applications sont achetées sur étagère, jamais développées en interne.

Et dans le domaine de l'application commerciale, il y a deux cas: soit la start-up avec quelques développeurs, parfois motivés, mais jamais très nombreux, et rarement sensibilisés à la sécurité. Soit la société qui a crû suffisamment pour sous-traiter ses développements en Roumanie, en Inde, au Vietnam, ou n'importe où ailleurs (mais toujours à un endroit où il sera impossible de communiquer avec les développeurs).

Alors après avoir pratiqué un peu sur la plateforme Azure, je souris intérieurement en pensant à la probabilité pour que ma société soit un jour cliente directe de cette solution (mais je pense que cela s'étend à d'autres sociétés françaises de la même envergure). Il est déjà probablement impossible de trouver un employé (pas un sous-traitant) qui sache écrire une ligne de C#. Alors de là à maitriser les subtilités du framework 4.0 ou de LINQ, c'est de la science fiction. Bien sûr il est également possible de développer du code PHP avec Eclipse pour la plateforme Azure, mais là on en est quasiment au stade de la manipulation génétique :)

Petit détail: le SDK Azure ne s'installe que sur Windows Vista et ultérieur. Rien que ce pré-requis est rédhibitoire quand on sait que l'écrasante majorité des postes de travail reste sous Windows XP, le SP2 n'ayant parfois pas été installé par peur des incompatibilités.

La seule voie par laquelle le Cloud a une chance de gagner les entreprises, c'est par la sous-traitance. Après tout, mon employeur m'a bien obligé à enregistrer mon numéro de carte bleue sur le site Web d'une société tierce en charge de tous les voyages et de toutes les notes de frais. Peut-être fait-elle déjà appel au Cloud ? Qui s'en préoccupe de toute façon ?


PS. Pourquoi le Cloud est-il l'avenir de l'informatique ? IDC pense qu'il n'y aura pas de successeur à Windows Seven. Vinton Cerf pense qu'en 2012, il y aura plus de téléphones connectés à Internet que d'ordinateurs. Il me semble que tout cela fait du sens: l'informatique telle que nous la connaissons va disparaitre. Les services informatiques sont déjà en train de disparaitre d'ailleurs ...
samedi 17 octobre 2009

Le Monstre

Et oui, le Patch Tuesday d'octobre est tout simplement ... monstrueux ! Avec 13 bulletins corrigeant 33 failles, c'est un record dans l'histoire des bulletins de sécurité Microsoft.

Il faut dire que traditionnellement, avant chaque lancement d'une nouvelle version de Windows, Microsoft vide son placard des failles accumulées. Et Windows Seven sort le 22 octobre ...

Impossible de rentrer dans les détails techniques de tous ces correctifs en un seul billet. Je me contenterai de donner quelques remarques ou anecdotes concernant ces bulletins.

MS09-050 corrige 3 failles dans l'implémentation du protocole SMBv2: celle trouvée par Laurent Gaffié (qui n'est pas crédité, en châtiment de son irresponsible disclosure), et une autre faille exploitable trouvée par Matthieu Suiche (l'un de mes anciens stagiaires :). Notons que ces deux français sont expatriés: l'un au Canada, l'autre aux Pays-Bas.

MS09-051 corrige des failles dans un obscur codec de Windows Media, optimisé pour le traitement de la voix. Mais ce bulletin est symptomatique du fait qu'il faut lire les bulletins, et pas seulement appliquer les correctifs. En effet, ce codec n'est pas présent par défaut dans Windows Media Player 6.4 sur Windows 2000, mais a pu être installé par le mécanisme de recherche automatique des codecs en ligne. Si c'est le cas, une opération manuelle est requise sur le poste.

MS09-053 corrige des failles (déjà connues) dans le serveur FTP de Microsoft. Bizarrement, Kingcope est crédité alors que la publication de ces failles a été tout sauf responsable !

MS09-054 est un correctif cumulatif pour Internet Explorer. L'une des failles est exploitable par le biais de la technologie XBAP: il ne s'agit rien de moins que de créer des applications complètes (en code managé) qui vont être téléchargées et exécutées dans le navigateur ! Un remplacement des ActiveX et un concurrent pour la technologie Native Client de Google.

Là où ça devient fort, c'est que l'installation du Framework .NET 3.5 (pré-requis à l'exécution d'applications XBAP) va automatiquement installer une extension Firefox (si ce navigateur est présent). Donc même Firefox sur Windows est vulnérable à cette faille ! Du coup, la fondation Mozilla a désactivé cette extension par le biais des mises à jour automatiques de plugins ... Est-ce que Microsoft va réactiver le plugin par le biais de Windows Update ?

MS09-056 corrige deux failles dans la CryptoAPI (le pendant Windows de la libssl), permettant de tricher sur les propriétés d'un certificat. Manque de chance, ce correctif n'est pas compatible avec le produit Microsoft OCS - un produit de communication unifiée très en vogue actuellement: il provoque l'invalidation des clés de licence ...

MS09-061 permet basiquement d'exécuter du code "natif" depuis du code "managé", même si celui-ci s'exécute avec les droits minimum. Il s'agit d'une évasion de machine virtuelle comme Java en a connu par le passé. Dès lors que vous exécutez du code "managé" depuis une source non sûre, vous êtes exposés: applications XBAP, hébergement ASP.NET, mais aussi plugin SilverLight (le concurrent Microsoft d'Adobe Flash Player). Ce dernier est un produit important dans le portfolio Microsoft ...

L'auteur de l'un de ces bogues (Jeroen Frijters) n'en est pas à son coup d'essai. Pour la petite histoire, il est leader d'un projet Open Source visant à implémenter une machine Java en .NET (le projet IKVM). Dans le cadre de ce projet, il a déjà remonté plusieurs bogues critiques à Microsoft, qui ont tous été corrigés silencieusement. Du coup, il avait décidé d'appliquer ce qu'il appelle la "no Microsoft bug filing policy". Il faut croire que Microsoft s'en est ému.

PS. Si vous vous demandez à quoi peut bien servir une machine Java en .NET, sachez qu'il en existe déjà une, fournie par Microsoft: il s'agit de la technologie J#. C'est très pratique lorsque Microsoft fait l'acquisition d'applications entièrement écrites en Java ;) Seul problème: cette technologie a été développée à Hyderabad et s'avère ni fiable (d'après Jeroen Frijters), ni pérenne (d'après Wikipedia).

MS09-062 corrige un paquet de failles dans GDI+. Pour mémoire, GDI+ est la librairie qui traite tous les formats d'image sous Windows - l'impact potentiel de ces failles est donc énorme, compte-tenu du nombre de vecteurs d'attaque. Souvenez-vous, déjà en 2004 certains avaient prédit le "Big One" avec la faille JPEG dans cette même librairie (MS04-028).

Comme facteur aggravant, il faut noter que le code GDI+ est disponible sous forme de librairie dans les outils de développement Microsoft. Il est donc possible de lier statiquement ce code à toute application développée avec Visual Studio. Conclusion: malgré la mise à disposition par Microsoft (à l'époque) d'un outil de recherche de motifs dans le code compilé, il est impossible de venir entièrement à bout de cette faille dans toutes les applications tierces.

Notons que l'une de ces failles permet d'exécuter du code "natif" depuis du code "managé" (évasion du Framework .NET). Java a connu les mêmes: il s'agit d'un risque rampant, sauf à réécrire toutes les librairies graphiques en code managé.


Notons aussi que Thomas Garnier (SkyRecon) est crédité pour la découverte de l'une de ces failles. Sachant qu'il a quitté SkyRecon autour du mois de février 2009 (pour aller chez Microsoft), cela donne une idée du délai de correction de cette faille ... La faille dans les graphiques Office a été vendue à iDefense en avril 2008, et celle sur le format TIFF en ... décembre 2007 !

Que conclure de tout cela ?

Je ne vais pas employer un mot commençant par "E..." pour ne pas lasser mes lecteurs. Mais quand même, mettre plus d'un an à corriger des failles, corriger silencieusement des failles critiques dans le Framework .NET (exploitables à distance via SilverLight), introduire des failles dans des applications tierces comme Firefox ... ça la fout mal pour les champions du développement sécurisé ...


Pour finir, félicitations aux équipes de Google et Palo Alto Networks pour le nombre de failles qu'elles ont trouvées ! (Ce dernier étant un pare-feu innovant qui a fait du buzz lors des Assises de la Sécurité).

mercredi 7 octobre 2009

Pourquoi la sécurité ne va pas s'améliorer

Il n'a échappé à personne que 10,000 mots de passe Hotmail ont été "aperçus" sur le site pastebin.com. Pour ceux qui ne connaissent pas, PasteBin est un site gratuit et anonyme permettant d'échanger rapidement des données textuelles entre amis et avec le monde entier par la même occasion. Ce qui est l'occasion de voir parfois à quel point les gens sont confiants ...

L'origine de cette divulgation est probablement liée à une campagne de phishing.
Comme à chaque fois qu'une base importante de mots de passe est perdue, c'est l'occasion d'enrichir ses connaissances sur les pratiques des utilisateurs confrontés au problème crucial du choix d'un mot de passe.

Malheureusement, dans le cas de Hotmail comme dans tous les cas antérieurs (ex. phpbb.com), le mot de passe le plus courant est ... "123456".

Qu'est-ce que cela m'inspire ? Qu'après avoir lutté pendant des années pour mettre en place des politiques de robustesse sur les mots de passe dans les entreprises (c'est même une recommandation forte ou une exigence dans la plupart des normes et standards comme PCI/DSS ou ISO 2700x), le Web 2.0 nous fait revenir 20 ans en arrière.

La différence, c'est que le Web 2.0 a des clients là où les entreprises ont des utilisateurs. Et même si les utilisateurs sont (parfois) pénibles, on peut les contraindre à obéir. Alors que le client est roi ...

La situation est même pire que cela, puisque les clients du Web 2.0 sont les annonceurs. L'utilisateur, lui, ne paie rien et ne s'engage à rien (les contrats transnationaux signés par un simple clic sur "oui, j'accepte" n'ayant probablement aucune valeur légale). Il est donc essentiel de choyer l'utilisateur pour qu'il n'aille pas voir ailleurs. Et dans ce domaine, imposer des mots de passe complexes est tout sauf user-friendly.

Dans le Web 2.0, c'est le marketing qui arbitre sur les exigences de sécurité. Les informaticiens ayant une activité professionnelle à forte composante technique, qui se sont retrouvés rattachés du jour au lendemain à une direction marketing (j'en connais beaucoup), apprécieront l'impact potentiel ...

Quelques-uns, comme MySpace, imposent une relative complexité sur le mot de passe (lettres ET chiffres). Résultat: le mot de passe le plus commun sur ce site est ... "password1" (on notera au passage que les "gens normaux" commencent à compter à partir de 1, et non 0 comme tout informaticien qui se respecte :).

Est-ce que cela impacte les entreprises d'une manière ou d'une autre ? Je ne vais pas me lancer dans des débats sur l'informatique nébuleuse (Cloud Computing) ou la dépendance cachée à GMail ...

Mais quand on voit le nombre de sites institutionnels qui utilisent Google Analytics, sans que la politique sécurité de l'entreprise ne soit applicable au mot de passe choisi ... le fait que la majorité des gens réutilisent le même mot de passe partout ... et la dépendance chainée entre les différents services 2.0 par le biais de la réinitialisation de mot de passe (comme dans le cas emblématique de Twitter) ... je suis quand même vaguement inquiet, et pas du tout confiant dans le fait que les choses vont s'améliorer !