samedi 28 mars 2009

Futurologie

En 2006, j'avais imaginé que les protocoles P2P puissent être utilisés comme canal de contrôle résilient par des botnets.


A l'époque, les bots rencontrés dans la nature utilisaient uniquement des connexions HTTP ou IRC vers un serveur statique comme canal de contrôle. Peu de temps après apparaissait le ver Nugache, présenté comme révolutionnaire car basé sur un protocole P2P.

Cette même année 2006, j'avais présenté les risques liés à la monoculture dans le domaine des boxes ADSL (ça ne s'est pas amélioré depuis, avec la concentration du secteur), leurs faiblesses de conception et d'implémentation. Avec une démo live (pour ceux qui s'en souviennent) d'insécurité flagrante liée aux interfaces d'administration exposées sur Internet. Pour planter le décor, la Livebox a pendant longtemps exposé sur Internet un serveur Telnet (sur un port non standard), et le mot de passe root était 1234.

Il semble qu'en 2009, un ver se propage sur des routeurs grand public (Linksys, etc.) dans cette configuration.

Bien sûr je ne peux pas me targuer d'avoir inventé le proxy Web (private joke, désolé), mais voilà qui fait tout de même du bien à l'égo (et un blog est fait pour ça :).

Cette année je m'apprête à prédire que la sécurité informatique va dans le mur à court ou moyen terme ... Je ne pense pas trop me tromper :)

Maintenant la véritable information.

Dans cette analyse du ver susmentionné, on peut lire:
La Freebox est invulnérable face à cette attaque. Selon Free, il n’y a "aucune chance." ;)
On peut lire par ailleurs que la Freebox vient d'ajouter le support du protocole UPnP. Pour résumer l'historique de ce protocole:
  • Failles d'implémentation dans la plupart des modems/routeurs du marché [1] [2] [3]
  • Librairie Open Source non maintenue depuis 2006 (encore utilisée dans de nombreux modems/routeurs du marché).
  • Nouvelle librairie Open Source présentant un historique loin d'être vierge (notez le subtil "Bugfix for M-Search packet" tout en bas).
Ready ... set ... go !
samedi 7 mars 2009

Les gens ne lisent plus (ils jackent)

J'ai découvert par hasard qu'il existait des rétroliens sur ce blog, malgré ma modeste 842,000ème place sur Technorati !

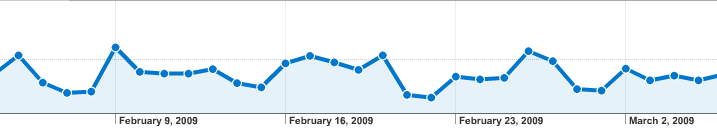
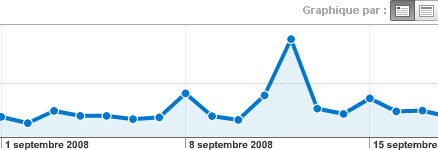
Parmi ceux-ci, un article sur les blogs du site LeMonde.fr (rien que ça !). Et bien figurez-vous que cela m'a apporté 60 visiteurs le jour de la publication, 30 le lendemain, et c'est tout. Ce qui est à peine visible sur le graphe Google Analytics:


Alors qu'une citation sur la liste "Daily Dave", c'est du lourd ! (Environ x3 en audience sur la journée).


Parmi les rétroliens que j'ai découvert avec curiosité:
  • Le visiteur qui s'est perdu ici en utilisant Ethicle, le moteur de recherche qui plante des arbres ...
  • Le site Niouzes, qui syndique le newsgroup "comp.os.linux" (trollomètre au taquet). J'ai le privilège d'y être cité au moins 2 fois [1][2]. Là où ça devient fort, c'est que la référence à ma bâche sur \LaTeX ... est illisible à cause de l'encodage utilisé sur le site (UTF-8 probablement ;).
  • Enfin, le meilleur d'entre tous, le site de Jacques, alias *Jack. Mythique.
Petit conseil à l'auteur: une recherche Google sur "*jacking" devrait être une source inépuisable d'inspiration: Ad-Jacking, WiFi-Jacking (à ne pas confondre avec le Wiki-Jacking), Call-Jacking, Side-Jacking, ... on a même eu droit au Lang-Jacking et au Chirac-Jacking, un moment :)

(Ok, je sors).

vendredi 13 février 2009

Random Rants Against Microsoft

NoDriveTypeAutorun

Pour commencer, je pense qu'il n'a échappé à personne que le ver Conficker utilise (entre autres) la fonction Autorun de Windows (ainsi que la fonction Autoplay - qui n'est pas du tout la même chose) pour se propager.

Et là, nouvel échec de l'industrie de la sécurité: l'US-CERT signale que la clé NoDriveTypeAutorun, mentionnée dans tous les guides de sécurisation Windows depuis plusieurs années, est grosso modo sans effet. Ce qui signifie qu'aucun des auteurs de ces guides de sécurisation n'a testé sa recommandation sur sa propre machine ...

Un patch est disponible sur le site de Microsoft, mais il doit être installé manuellement par l'utilisateur (pas de Windows Update). Et ce patch a été poussé silencieusement dans Windows Vista et 2008 avec MS08-038.

Double fail.

Windows Mobile

J'ai eu l'occasion de récupérer un téléphone sous Windows Mobile 6.1 (passons sur les détails).

Je l'ai prêté à ma femme, car elle pense à abandonner son vieux Sony Ericsson K750i pour un téléphone plus "moderne".

La première chose qu'elle a voulu faire, c'est changer le fond d'écran. Après plus de 10 minutes de recherche infructueuse, j'ai fini par lui expliquer que c'était dans :
Menu Démarrer > Paramètres > Personnel > Aujourd'hui > Image d'arrière plan
Et que non, le menu "parcourir" ne permet pas d'avoir un aperçu des images.

Ergonomy fail.

Versioning et marketing

C'est officiel depuis plusieurs jours, la Beta1 de Windows Seven est disponible.

Il faut savoir que Windows "Seven" a pour numéro de version interne ... 6.1

Et que la mise à jour Vista vers Seven sera a priori gratuite.

Vista fail ?

PS. Pour Internet Explorer, la gestion des versions est encore pire - puisqu'à peu près toutes les versions de navigateur s'installent sur toutes les versions supportées de Windows (XP / Vista / Seven). Alors si vous voulez comprendre comment ça marche, rendez-vous sur le blog Internet Explorer.

GDR vs. QFE

"On" vient de me signaler la différence subtile entre General Distribution Release (GDR) et Quick Fix Engineering (QFE).

La première contient des correctifs et des fonctionnalités supplémentaires (par exemple NAP, apparu dans Windows XP SP3), tandis que la deuxième ne contient que les correctifs.

Le mode QFE peut être forcé à l'installation d'un Service Pack en passant le paramètre /B.

On en apprend tous les jours (je n'ose pas dire expertise fail :).

Les TechDays

Je me garderai de faire un compte-tendu exhaustif des Microsoft TechDays édition 2009, car je suis sûr que d'autres sont déjà sur la brèche. Mes impressions à chaud:
  • Les speakers Microsoft donnent en général l'impression de découvrir les slides (fraichement traduits de l'anglais) à l'écran.
  • Pas un mot sur Vista cette année ! Comme dirait un collègue, "dans 10 ans on le confondra avec Windows ME".
  • Et surtout ... goodies fail cette année :(
Ca reste quand même à voir pour plusieurs raisons:
  • C'est gratuit et bien situé.
  • Tout le monde y est.
  • On peut jouer avec la table Surface (j'ai hâte d'avoir ça dans mon salon).
  • C'est un mélange improbable entre geeks boutonneux (souvent étudiants) et hôtesses comme on en voit pas dans les salons Open Source.
Ceci dit, dans la "vraie vie" (i.e. les entreprises), je rencontre plus souvent des gens bloqués avec des macros VBA sous Word 97 ou des applications Visual Basic 6.0, que des passionnés qui se documentent sur les nouveautés du Framework .NET 4.0 ou Windows Presentation Foundation ...

L'Underground

Parmi les conférences concurrentes des TechDays, il y avait le colloque de l'EPITECH.

Et quand je vois le programme, je me demande ce que signifie underground exactement ...
11h : Table ronde
    * Général Yves Mathian, ancien Directeur Technique de la DGSE
    * Commandant Nicolas Duvinage, Chef d'escadron
(...)
15h30 : Conférence underground : "Vulnérabilités et exploitations avancées"